Gastbeitrag: Die Nutzung privater Devices im Büro beleuchtet Bettina Windisch-Altieri
 Foto: Fotodienst Anna Rauchenberger
Die Autorin Bettina Windisch-Altieri ist Rechtsanwältin der Kanzlei Benn-Ibler. Sie arbeitet im Bereich Telekom- und IT-Recht sowie IP- und Unternehmensrecht
Unternehmen erleben den Trend, dass Mitarbeiter ihre privaten Smartphones, Tablets und Laptops auch im Job verwenden. Dies wird als „Bring Your Own Device“ (BYOD) bezeichnet. Unternehmen sparen damit Kosten, für junge High Potentials ist die Verwendung eigener Geräte mitunter Bedingung für einen Jobwechsel. IT-Experten meinen, dass Unternehmen kaum noch eine Chance haben, BYOD zu verbieten. Mobilität für jeden, jederzeit und überall sei in den Unternehmen bereits Realität. Dabei wird ein grundlegendes Umdenken von IT-Sicherheitsleuten und Juristen gefordert, den Einsatz privater mobiler Geräte und Applikationen grundsätzlich zu erlauben und das Augenmerk auf taugliche Sicherheitslösungen zu richten. Was also tun? Alles erlauben oder verbieten? Wie rechtlich absichern?
Der unkontrollierte Einsatz privater Geräte bedeutet das höchste Sicherheits- und Haftungsrisiko für das Unternehmen. Denn IT-Sicherheit und ein wirksames Kontrollsystem und Risikomanagement gehören zu den Pflichten der Geschäftsführung. Hier kann der Geschäftsführer dem Unternehmen gegenüber sogar persönlich haften. Umgekehrt können Schadenersatzansprüche des Unternehmens gegenüber Dritten (Hackern) beschränkt sein, wenn keine geeigneten Schutzmaßnahmen gegen Datenverlust und -missbrauch getroffen werden. Auch Versicherungen springen in solchen Fällen unter Umständen nicht ein.
Jedes Unternehmen sollte daher prüfen, in welchem Umfang mobiles Arbeiten in seiner Organisation notwendig ist. Ist diese Frage geklärt, kann es in IT- und BYOD-Richtlinien die Rahmenbedingungen für das mobile Arbeiten schaffen. Kommen private Geräte der Mitarbeiter zum Einsatz, ist zusätzlich zum Arbeitsvertrag eine individuelle Nutzungsvereinbarungen mit jedem Mitarbeiter zu schließen; denn hier ist das Privateigentum des Mitarbeiters betroffen, über welches der Arbeitgeber ohne Zustimmung des Mitarbeiters nicht einseitig verfügen kann. Da bei der Überwachung der IT-Sicherheit oft auch ein Fernzugriff des Arbeitgebers auf die mobilen Geräte notwendig ist, ist der Betriebsrat einzubinden.
Checkliste für eine Nutzungsvereinbarung.
Zu regeln ist, welche Software, inkl. Antivirensoftware, und Apps zu verwenden sind, um die Sicherheitsstandards des Unternehmens zu gewährleisten. Das Unternehmen kann bestimmte Software freigeben. Es gibt mittlerweile von Sicherheitsfirmen zertifizierte Apps; zu beachten ist, dass Apps für die berufliche Verwendung zugelassen sind, um Copyright-Verletzungen nach den Lizenzbedingungen auszuschließen.
Das Unternehmen hat nach Datenschutzgesetz (DSG) zwar den Schutz der Unternehmensdaten vor unbefugtem Zugriff durch Dritte sowie Verlust und Zerstörung zu gewährleisten, es darf aber umgekehrt keine private Korrespondenz und Daten des Arbeitnehmers kontrollieren oder löschen. Eine strenge Trennung von beruflichen und privaten Daten ist somit ein Muss. Daher sollten keine Firmendaten lokal auf dem privaten Gerät gespeichert werden. Der sichere mobile Zugriff ist technisch durch entsprechende Software möglich. Dabei werden Firmendaten in einem gesicherten Bereich gespeichert und verarbeitet. Der Arbeitnehmer greift über einen gesicherten Zugang auf die Firmendaten zu. Private Daten bleiben davon unberührt.
Auch die sichere Verwahrung und die Verwendung des Geräts sind zu regeln. Jedes Gerät ist durch ein Passwort zu schützen, Daten sind zu verschlüsseln. Der Mitarbeiter ist zu verpflichten, dass Gerät sicher zu verwahren.
Zu regeln ist auch der Ausschluss bzw. die Beschränkung der Haftung bei Beschädigung, Verlust oder Diebstahl des Geräts. Rechtlich kann der Arbeitgeber sonst nämlich für Verlust oder Beschädigung des privaten Geräts haften, wenn der Schaden mit der konkreten Arbeitsleistung verbunden ist, etwa bei Schäden am privaten Kfz.
Der Mitarbeiter hat den Fernzugriff auf das Gerät zu erlauben, insbesondere zum Löschen der Daten im Fall des Verlusts oder Diebstahls eines Geräts oder bei seinem Ausscheiden aus dem Job.
Die regelmäßige Vornahme von Updates und der Synchronisierung des Geräts ist sicherzustellen. Auch hier ist die Trennung von Beruf und Privat wesentlich, um Datenschutzverletzungen auszuschließen.
Klare Regeln helfen dem Unternehmen, das Haftungsrisiko einzugrenzen, wenn etwa durch Verlust eines Gerätes Kundendaten verloren gehen oder durch Download von urheberrechtlich geschützten Inhalten oder Viren Dritte zu Schaden kommen. Der Arbeitgeber haftet nämlich, wenn seine Arbeitnehmer Dritten Schaden zufügen. Ein Rückgriff beim Arbeitnehmer ist ausgeschlossen, wenn der Schaden durch eine entschuldbare Fehlleistung entstanden ist. Im Ergebnis bleibt der Schaden also meist beim Arbeitgeber hängen. Eine Haftung ist durch eine Nutzungsvereinbarung abzuwenden, weil sie die Pflichten des Mitarbeiters festlegt.
Fazit.
BYOD sollte im Unternehmen klar geregelt werden. Dabei sind Einzelvereinbarungen zwischen Arbeitgeber und Arbeitnehmer erforderlich, um Sicherheit von Unternehmens- und Personendaten zu gewährleisten und Haftungen gegenüber Dritten auszuschließen. Technische Lösungen ermöglichen eine weitgehende Verwendung vieler Applikationen. Untätiges Dulden von BYOD schadet dem Unternehmen langfristig sicher. Rechtlicher Rat beim Verfassen von Nutzungsvereinbarungen ist zu empfehlen.



.jpg)
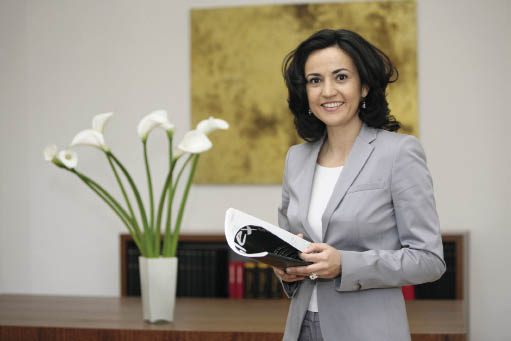 Foto: Fotodienst Anna Rauchenberger
Die Autorin Bettina Windisch-Altieri ist Rechtsanwältin der Kanzlei Benn-Ibler. Sie arbeitet im Bereich Telekom- und IT-Recht sowie IP- und Unternehmensrecht
Unternehmen erleben den Trend, dass Mitarbeiter ihre privaten Smartphones, Tablets und Laptops auch im Job verwenden. Dies wird als „Bring Your Own Device“ (BYOD) bezeichnet. Unternehmen sparen damit Kosten, für junge High Potentials ist die Verwendung eigener Geräte mitunter Bedingung für einen Jobwechsel. IT-Experten meinen, dass Unternehmen kaum noch eine Chance haben, BYOD zu verbieten. Mobilität für jeden, jederzeit und überall sei in den Unternehmen bereits Realität. Dabei wird ein grundlegendes Umdenken von IT-Sicherheitsleuten und Juristen gefordert, den Einsatz privater mobiler Geräte und Applikationen grundsätzlich zu erlauben und das Augenmerk auf taugliche Sicherheitslösungen zu richten. Was also tun? Alles erlauben oder verbieten? Wie rechtlich absichern?